Cyberaanval op scholen: 4.200 mensen geraakt
Cyberaanval op scholen in Oudenaarde raakt 4.200 mensen. Wat is bevestigd bij de Bernardusscholen, wat is nog onzeker en wat doe je voor maandag?
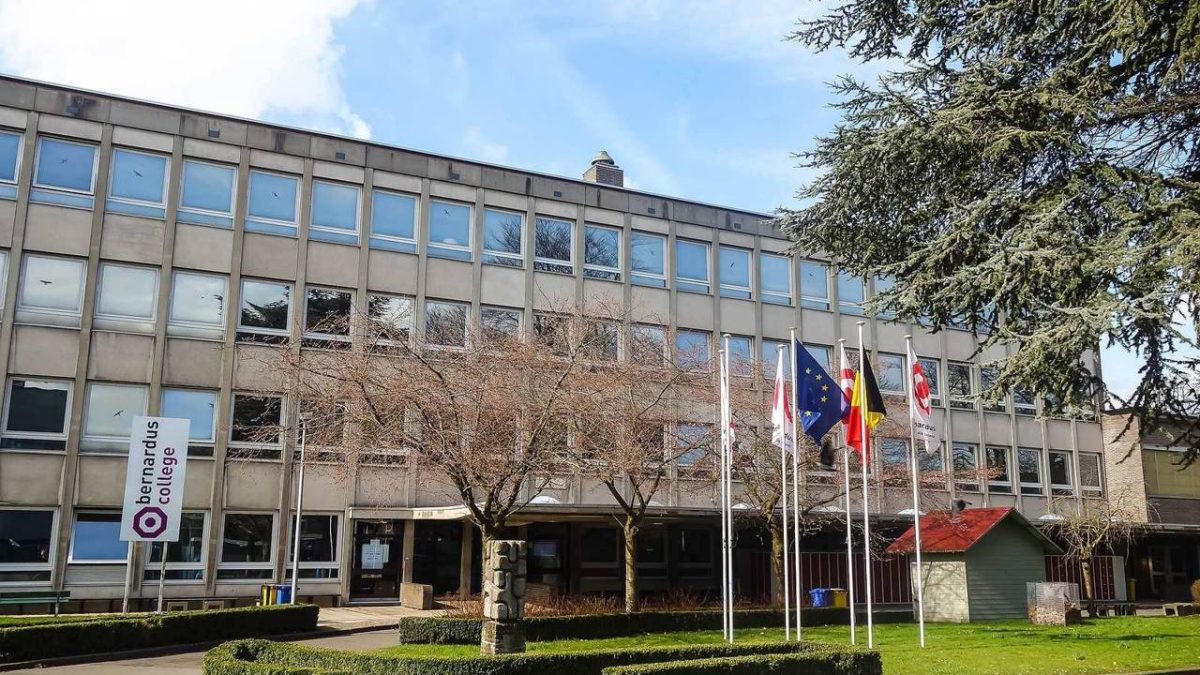
Er komt een bericht van school binnen over de cyberaanval op de Bernardusscholen in Oudenaarde. Maandag moet het wachtwoord opnieuw worden ingesteld. Intussen vraag je je af: welke gegevens van mijn kind hebben de aanvallers gezien?
Bij een cyberaanval op de Bernardusscholen in Oudenaarde kregen indringers toegang tot de back-upserver met persoonsgegevens van 3.550 leerlingen en 650 leerkrachten. Dat vertelde algemeen directeur Rik Van Welden aan Het Nieuwsblad op 2 oktober. De scholengroep haalde de server meteen offline, blokkeerde accounts en waarschuwde ouders, leerlingen en personeel. De lessen gingen door.
Cyberaanval op scholen: toegang is nog geen bewezen diefstal
De optelsom is 4.200 personen. Daarnaast werden volgens Van Welden enkele duizenden gemeenschappelijke accounts geraakt, zoals adressen van klasgroepen en een mailbox voor afwezigheden. Die accounts mag je niet als extra personen bij de 4.200 optellen.
| Bevestigd door de school | Nog onduidelijk |
|---|---|
| Indringers hadden toegang tot de back-upserver. | Welke bestanden ze bekeken of kopieerden. |
| Persoonsgegevens van 3.550 leerlingen en 650 leerkrachten waren bereikbaar. | Welke soorten gegevens per persoon geraakt zijn. |
| De server is afgekoppeld en accounts zijn geblokkeerd. | Of de aanvallers elders nog toegang hebben. |
Een back-up kan oude gegevens bevatten. De privacyverklaring van Bernardustechnicum noemt bijvoorbeeld contactgegevens, afwezigheden en gegevens voor leerlingenbegeleiding als soorten informatie die de school verwerkt. Dat is geen lijst van wat bij deze aanval is buitgemaakt. De politie onderzoekt de server; pas de uitkomst daarvan kan die vraag beantwoorden.
Maandag een nieuw wachtwoord is de juiste eerste stap
Van Welden zegt dat maandag iedereen een nieuw wachtwoord moet instellen. Dat is verstandig. Bij een gedeeld schoolaccount kunnen veel mensen dezelfde mailbox of documenten bereiken. Het afsluiten van dat account beperkt de schade terwijl de Computer Crime Unit onderzoekt wat er gebeurde.
- Open het bericht via het bekende schoolportaal of typ het adres van de school zelf in. Gebruik geen wachtwoordlink uit een onverwachte mail.
- Wijzig maandag je schoolwachtwoord via de officiële route die de school bekendmaakt.
- Gebruik je hetzelfde wachtwoord elders? Wijzig het daar ook, telkens naar een uniek wachtwoord.
- Vraag de school welke gegevenscategorieën het onderzoek heeft bevestigd en wanneer ouders een volgende update krijgen.
Een algemene phishingwaarschuwing is te mager
De directeur waarschuwt voor nepmails met gestolen gegevens. Terecht. Maar ouders hebben meer aan een concreet voorbeeld van hoe de school zelf berichten verstuurt, en aan één herkenbaar kanaal voor updates. Dan kunnen ze een echt verzoek vergelijken met een vervalsing. Bij de eerdere claim over spelersgegevens van de KBVB was hetzelfde onderscheid tussen een bewering en vastgesteld dataverlies nodig.
Ook onze voorzichtigheid heeft een zwakke kant: wie alleen zegt dat diefstal nog niet bewezen is, kan de indruk wekken dat het risico klein is. Dat weten we evenmin. De toegang tot persoonsgegevens is al genoeg reden om alert te zijn, zonder te doen alsof de inhoud van de back-up bekend is.
Het politieonderzoek moet de open vraag sluiten
De Regional Computer Crime Unit onderzoekt de afgekoppelde server. Maandag wordt zichtbaar of de wachtwoordwissel voor iedereen werkt. Daarna telt vooral het antwoord op twee vragen: welke bestanden zijn daadwerkelijk geraadpleegd of meegenomen, en hoe vertelt de scholengroep dat aan elke getroffen familie?
Andere berichten over Belgisch nieuws vind je in de rubriek binnenland nieuws. Bij de eerdere schoolsluiting in Luik vielen lessen uit; bij de Bernardusscholen bleven ze doorgaan.
Zie je 4Nieuws liever vaker in Google? Kies 4Nieuws als voorkeursbron